벽촌
수자원기술 홈페이지
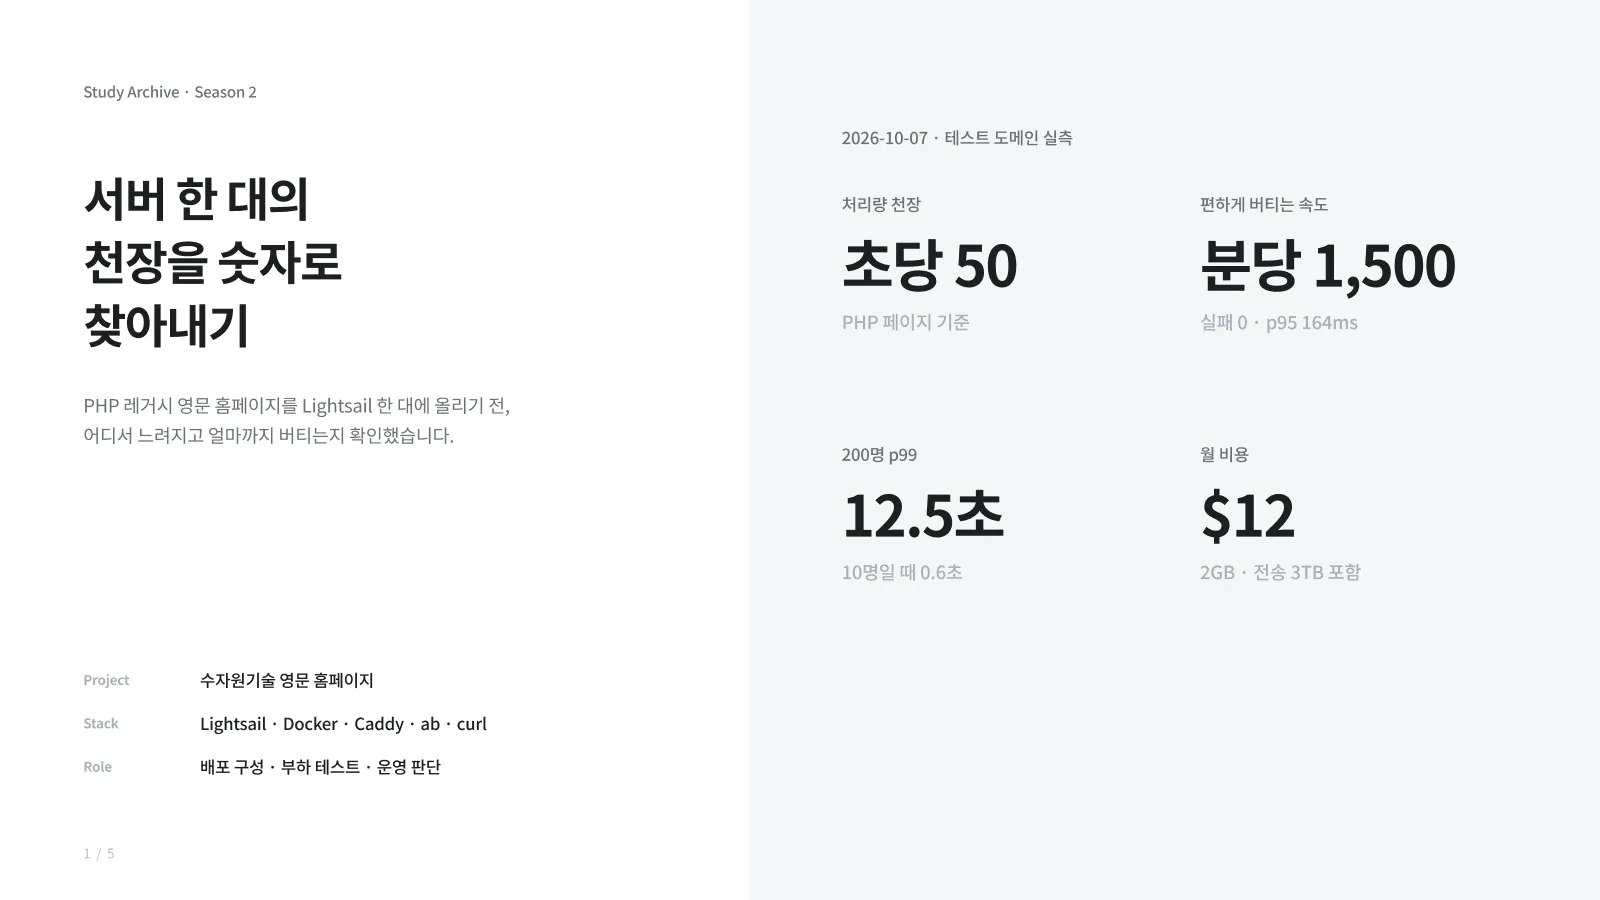
PHP 레거시 홈페이지의 영문판을 서버 한 대에 출시하면서, 그 서버가 얼마까지 버티는지 숫자로 확인하고 공개 다음 날 나온 PHP 취약점을 직접 패치해 막았습니다.
숫자로 보면
- 편하게 버티는 속도
- 분당 1,500실패 0 · p95 164ms
- 처리량 천장
- 초당 약 50PHP 페이지 기준
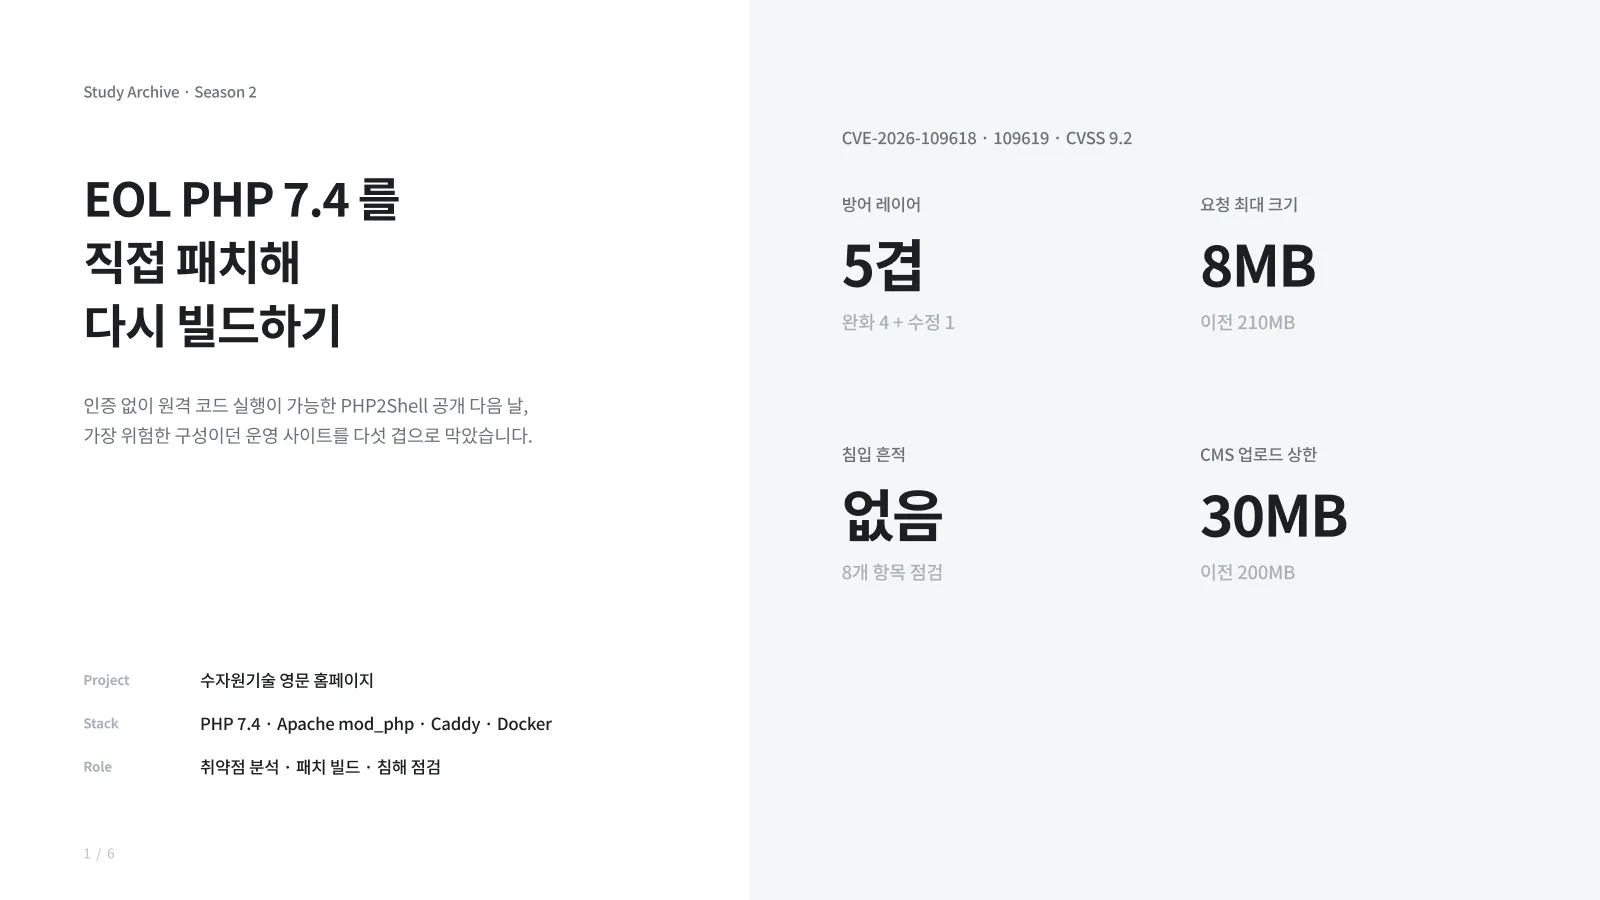
- 요청 최대 크기
- 8MB210MB에서
- 월 서버 비용
- $122GB · 전송 3TB
문제
- CMS · 문의 · 검색 때문에 정적 사이트로 바꿀 수 없었고, 자동 확장이 없는 버스트형 CPU 서버 한 대로 운영해야 했습니다.
- 인증 없이 원격 코드 실행이 가능한 PHP2Shell(CVE-2026-109618 · 109619, CVSS 9.2)이 공개됐는데, 공식 이미지는 7.4.33에서 멈춰 기다려도 패치가 없었습니다.
한 일
- 출시와 배포
- main에 머지하면 바뀐 PHP 파일 문법 검사 → 배포 → Caddy 설정 검사 후 무중단 reload, 실패하면 복구됩니다. /kor/ 주소는 /eng/로 301 처리했습니다.
- CMS
- 해외사업 관리 메뉴를 추가하고, 세계지도에서 국가를 누르면 해당 사업으로 이동하게 했습니다.
- 부하 테스트
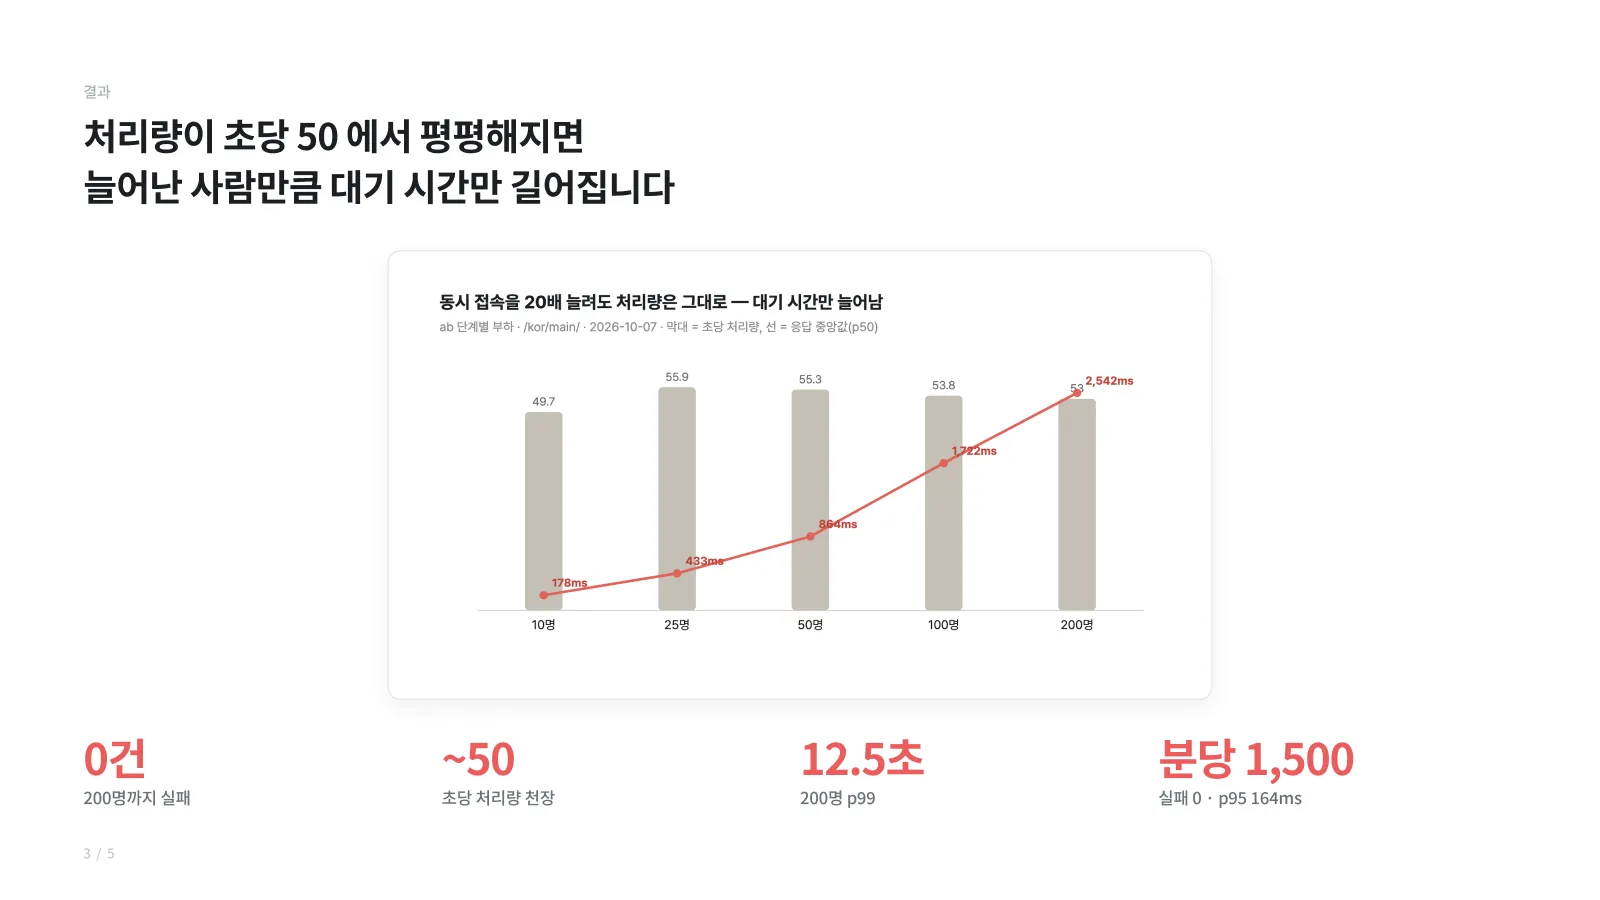
- 10명부터 200명까지 단계별 30초씩 부하를 걸며 초당 처리량과 p50 / 95 / 99, 서버 load · 메모리 · 컨테이너별 CPU를 함께 기록했습니다.
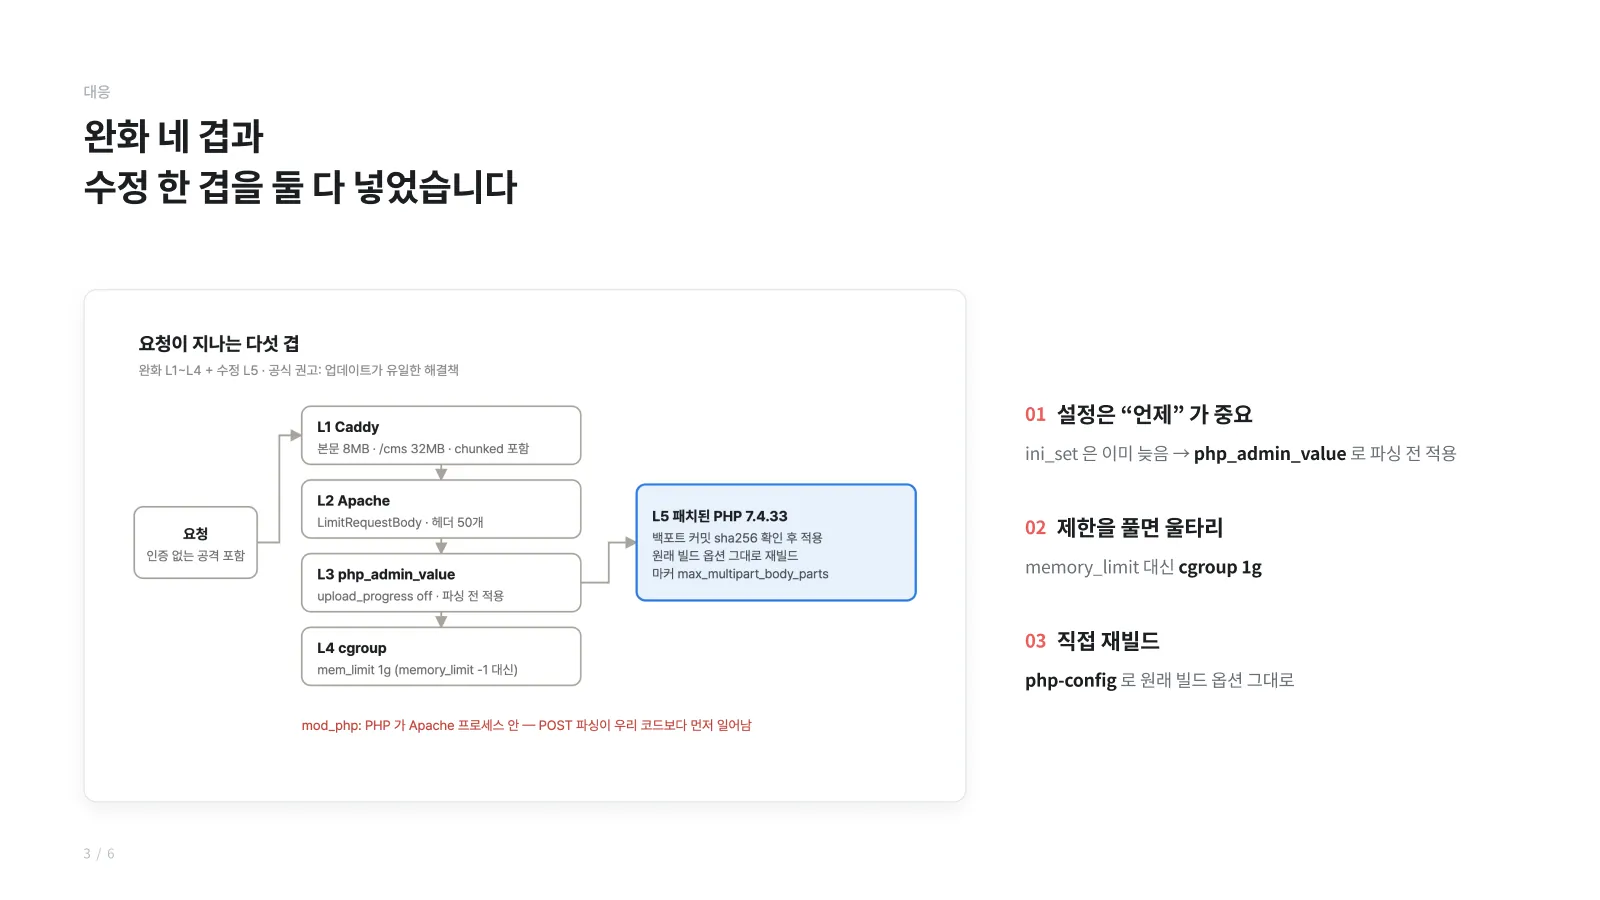
- 설정은 “언제”
- ini_set은 본문 파싱 뒤라 늦어서 php_admin_value로 파싱 전에 적용하고, memory_limit 대신 컨테이너 메모리를 1g로 제한했습니다.
- 직접 재빌드
- php-config의 원래 빌드 옵션 그대로 백포트 패치를 넣어 빌드했습니다. 패치 파일은 sha256부터 검사하고, 마커가 없으면 빌드가 실패합니다.
- 침해 점검
- 공격 흔적, 웹쉘, 최근 바뀐 PHP, 업로드 경로 스크립트 등 8개 항목을 점검하고 패치 후 다시 점검했습니다.
결과
- 200명까지 실패 0, 처리량은 초당 약 50에서 평평했습니다. 실제 트래픽은 그 수백 분의 1이라 2GB 플랜 그대로 운영에 들어갔습니다.
- 완화 4겹과 수정 1겹으로 막고, 방문자는 모르게 CMS 업로드 상한만 200MB에서 30MB로 줄였습니다. 침입 흔적은 없었습니다.
배운 것
- 리틀의 법칙(L = λ × W)으로 계산한 0.9초가 실측 p50 864ms와 맞았습니다.
- 실패 0%가 괜찮다는 뜻은 아닙니다. Apache는 줄을 세우고, p99 12초는 사용자에게 실패입니다.
- 측정 타이밍이 숫자를 속입니다. 끝난 뒤 찍은 CPU 0.5%는 거짓이었고, 부하 중에 찍자 70%였습니다.
- 백포트는 버전을 올리지 않습니다. 버전 문자열 대신 패치가 추가한 설정을 마커로 확인했습니다.
- 흔적 없음이 안전하다는 뜻은 아닙니다. 점검 → 패치 → 재점검을 한 세트로 했습니다.
발표 자료
스터디와 회고에서 발표한 자료 일부입니다.